
MikroTrick: критическая цепочка уязвимостей в RouterOS уже используется для взлома
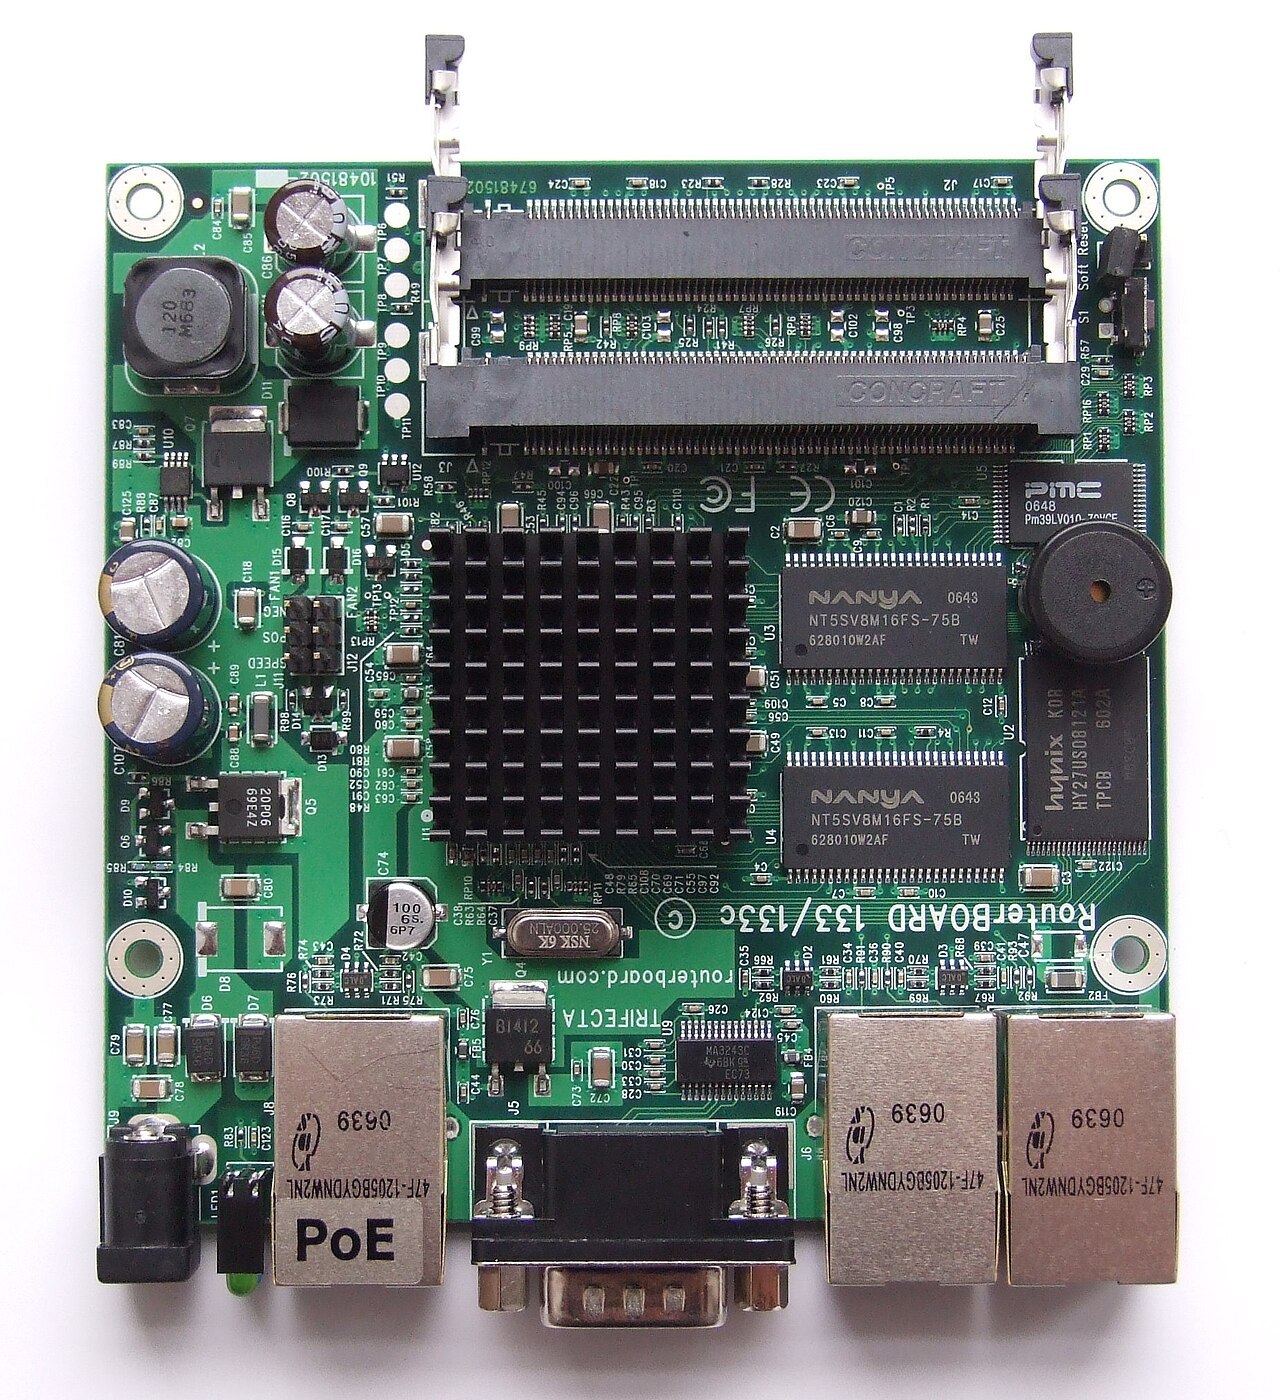
Польская команда реагирования на компьютерные инциденты CERT Polska сообщила о шести уязвимостях в операционной системе RouterOS, которую используют маршрутизаторы MikroTik. Две из них, объединённые в цепочку под названием MikroTrick, позволяют злоумышленнику получить полный административный доступ к устройству без знания пароля — при условии, что служба SSH доступна из интернета.
Наиболее серьёзная брешь (CVE-2026-67276, оценка CVSS 9.2) связана с неполной проверкой публичных ключей при аутентификации по SSH. Система сравнивала не весь RSA-ключ, а лишь его часть, поэтому, зная имя пользователя и модуль ключа, атакующий мог подобрать другой ключ и войти без приватного ключа. Вторая уязвимость цепочки (CVE-2026-86060) позволяла повысить привилегии через специально сформированное имя пользователя, начинающееся с недопустимого символа. Вместе они дают полный контроль над устройством.
CERT Polska подтвердила, что цепочка MikroTrick уже активно используется в реальных атаках. По данным команды, попытки эксплуатации наблюдаются как минимум с 2 сентября 2026 года, некоторые из них исходили с IP-адресов 82.192.72.4 и 103.102.31.18. В журналах скомпрометированных устройств могут оставаться характерные записи, например, ошибки входа пользователя «-2» через SSH или создание высокопривилегированного пользователя с именем «ops». Отсутствие таких следов не гарантирует безопасность, но их наличие требует немедленного расследования.
Помимо SSH-уязвимостей, CERT Polska выявила ещё четыре проблемы: они затрагивают SSH-клиент, сервис bandwidth-test, обработку сертификатов X.509 и интерфейс WebFig. Одна из них (CVE-2026-67277, CVSS 8.8) позволяла неаутентифицированному пользователю переводить bandwidth-test в состояние, доступное только после входа, что приводило к утечке данных из памяти ядра или удалённому отказу в обслуживании с перезагрузкой устройства.
Исправления уже выпущены в версиях RouterOS 7.25beta3, 7.24.2, 7.23.4 и 6.49.21. Впервые в истории MikroTik разослала push-уведомление пользователям своего мобильного приложения с призывом обновиться. Кроме того, в обновлённых версиях добавлен механизм «Flagged»: при загрузке система сканирует конфигурацию на известные признаки несанкционированных изменений, отключает подозрительные записи, записывает критическое сообщение в журнал и помечает устройство. Важно: такой маркер не является доказательством компрометации именно этими уязвимостями и его отсутствие не гарантирует безопасность.
Исследователи рекомендуют администраторам немедленно обновить RouterOS, а затем проверить конфигурацию на наличие неизвестных пользователей, скриптов, задач планировщика, прокси-серверов и туннелей. Если обновление пока невозможно, следует ограничить доступ к службам SSH, WWW/WWW-SSL и bandwidth-test из внешних сетей и не использовать встроенные SSH-клиенты до установки патча.
Необычная деталь: уязвимости были обнаружены не вручную, а с помощью больших языковых моделей GPT-5.5-cyber и GPT-5.6-sol в рамках программы OpenAI Government and Trust Agency Collaboration. Исследователь CERT Polska использовал агентную среду для автоматизации лаборатории и систематического поиска уязвимостей — модели помогали анализировать код и протоколы, но каждая находка проверялась на реальном оборудовании.
Изображение: Карточка изображения · Лицензия

Первоисточник: cert.pl ↗