
Взлом Dropbox через Lenovo ID затронул 5000 аккаунтов
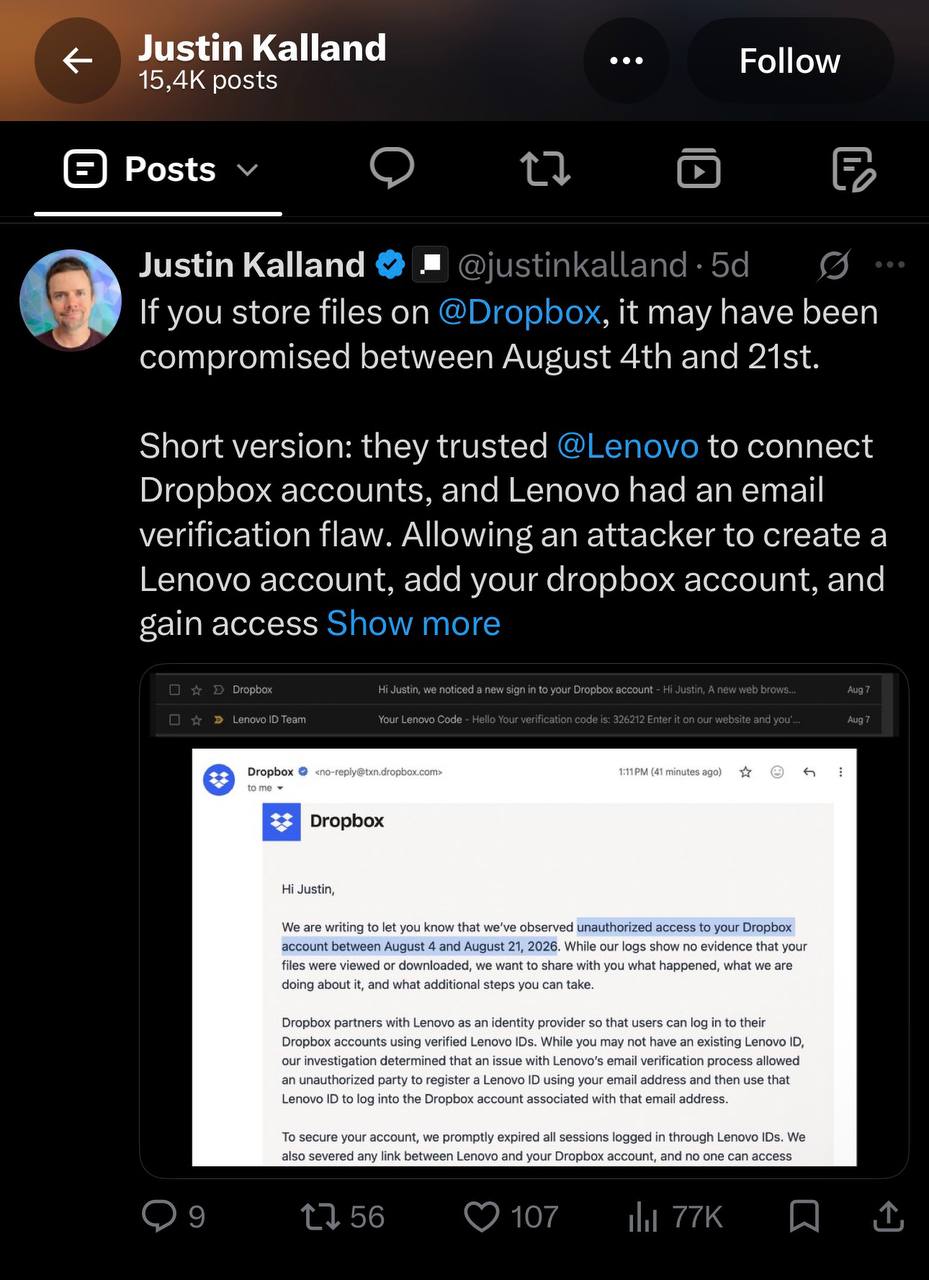
В августе хакеры взломали около 5000 аккаунтов Dropbox. Сам облачный сервис не подвергался прямой атаке — злоумышленники использовали вход через Lenovo ID, учётную запись для доступа к продуктам Lenovo. Инцидент затронул пользователей, не включивших многофакторную аутентификацию.
Схема атаки оказалась примечательной: в механизме проверки почты при регистрации Lenovo ID нашлась ошибка. Она позволяла создавать учётные записи на чужие адреса электронной почты, даже если владельцы этих адресов никогда не регистрировались в системе Lenovo. Созданные таким образом Lenovo ID затем использовались для входа в аккаунты Dropbox.
Примерно у трети скомпрометированных записей злоумышленники действительно просматривали или скачивали файлы. У остальных следов доступа к содержимому обнаружено не было. Dropbox начал блокировать пострадавшие учётные записи после обнаружения проблемы и уведомил пользователей и регуляторов.
Некоторые владельцы Dropbox получили предупреждения 31 августа. В них компания указала, что несанкционированный доступ фиксировался с 4 по 21 августа. Одним пользователям сообщили о просмотре и загрузке файлов, другим — что признаков доступа к содержимому найти не удалось.
Lenovo признала наличие старой интеграции между Lenovo ID и Dropbox, которая могла неправильно подтверждать некоторые аккаунты. Компании совместно занялись устранением проблемы. В Lenovo отдельно уточнили, что собственные клиенты компании от инцидента не пострадали.
Инцидент показывает, что для взлома не всегда нужно ломать саму защиту облачного сервиса. Ошибка в связке между платформами в сочетании с отсутствием многофакторной аутентификации заметно упростила задачу злоумышленникам. По данным Bloomberg, акции Dropbox на внебиржевых торгах 1 сентября просели до 6,6%.
Первоисточник: cisoclub.ru ↗