
Canonical объединяет циклы ядра Ubuntu: релизы каждую неделю
Редакция XORit · Источники, использование AI и исправления
Canonical официально объявила о переходе от нынешней схемы с четырёхнедельным регулярным циклом и отдельным двухнедельным циклом безопасности ядра Ubuntu (Stable Release Update, SRU) к единому ускоренному двухнедельному циклу. Публиковаться такие выпуски будут каждую неделю.
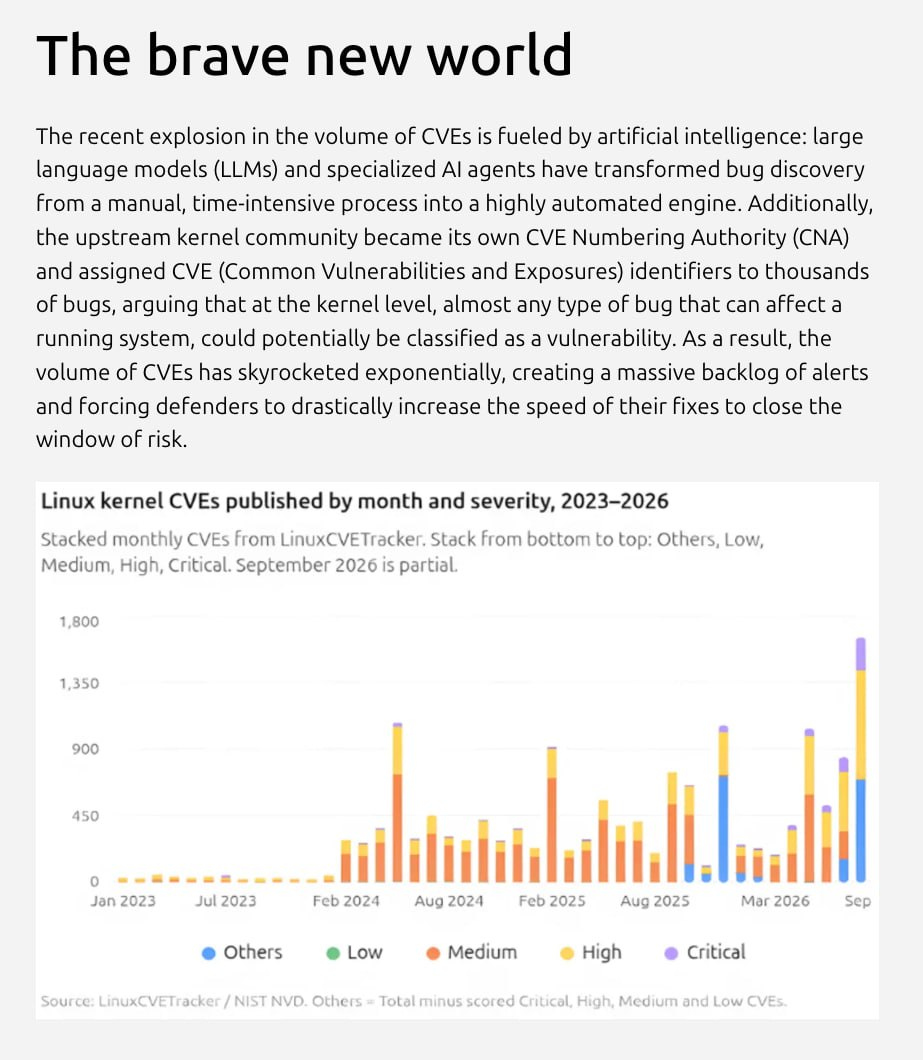
Причина — резкий рост числа CVE. Поиск уязвимостей перестал быть ручной и трудоёмкой работой: языковые модели и специализированные ИИ-агенты сделали его массовым и автоматизированным. К тому же сообщество ядра Linux само стало организацией по нумерации уязвимостей (CNA) и присваивает идентификаторы CVE тысячам ошибок — там считают, что на уровне ядра почти любую ошибку, способную повлиять на работу запущенной системы, можно счесть уязвимостью.
В результате объём CVE вырос экспоненциально, образовалась большая очередь оповещений, и защищающейся стороне приходится резко ускорять исправления, чтобы сократить окно риска.
Как устроен новый цикл: двухнедельные циклы идут каскадом — каждый начинается через неделю после старта предыдущего, поэтому из-за перекрытия релизы ядра выходят еженедельно. Первая неделя — подготовка пакетов ядра: отбор обновлений и патчей под конкретные нужды, сборки и базовые проверки того, что ядро грузится и работает без явных проблем; к её концу сборки попадают в -proposed. Вторая неделя — сертификационное тестирование в рамках программы Ubuntu Certified на разном железе; к её концу готовы все артефакты тестов, после чего ядро выпускают.
Быстрые выпуски несовместимы с полной проверкой каждого кандидата, поэтому тщательное тестирование сохраняют. Тем, для кого скорость важнее ожидания сертификации, доступны релиз-кандидаты в -proposed: их публикуют до начала сертификации и обновляют еженедельно.
Пока патч готовится, Canonical стремится давать безопасные обходные меры там, где они применимы. Если безопасного обходного пути нет, об этом сообщают прямо и предлагают общие шаги по укреплению. Цель — привести среды в защищённое состояние за 24–48 часов после публичного раскрытия уязвимости, не дожидаясь патча: это не заменяет исправление, а выигрывает время, чтобы починить всё как следует.
Редакторы перевода: Соловьев В., Пеков А.
Источник материала: canonical.com ↗