
Уведомления о файлах оказались каналом утечки на Linux, Android, Windows и macOS
Редакция XORit · Источники, использование AI и исправления
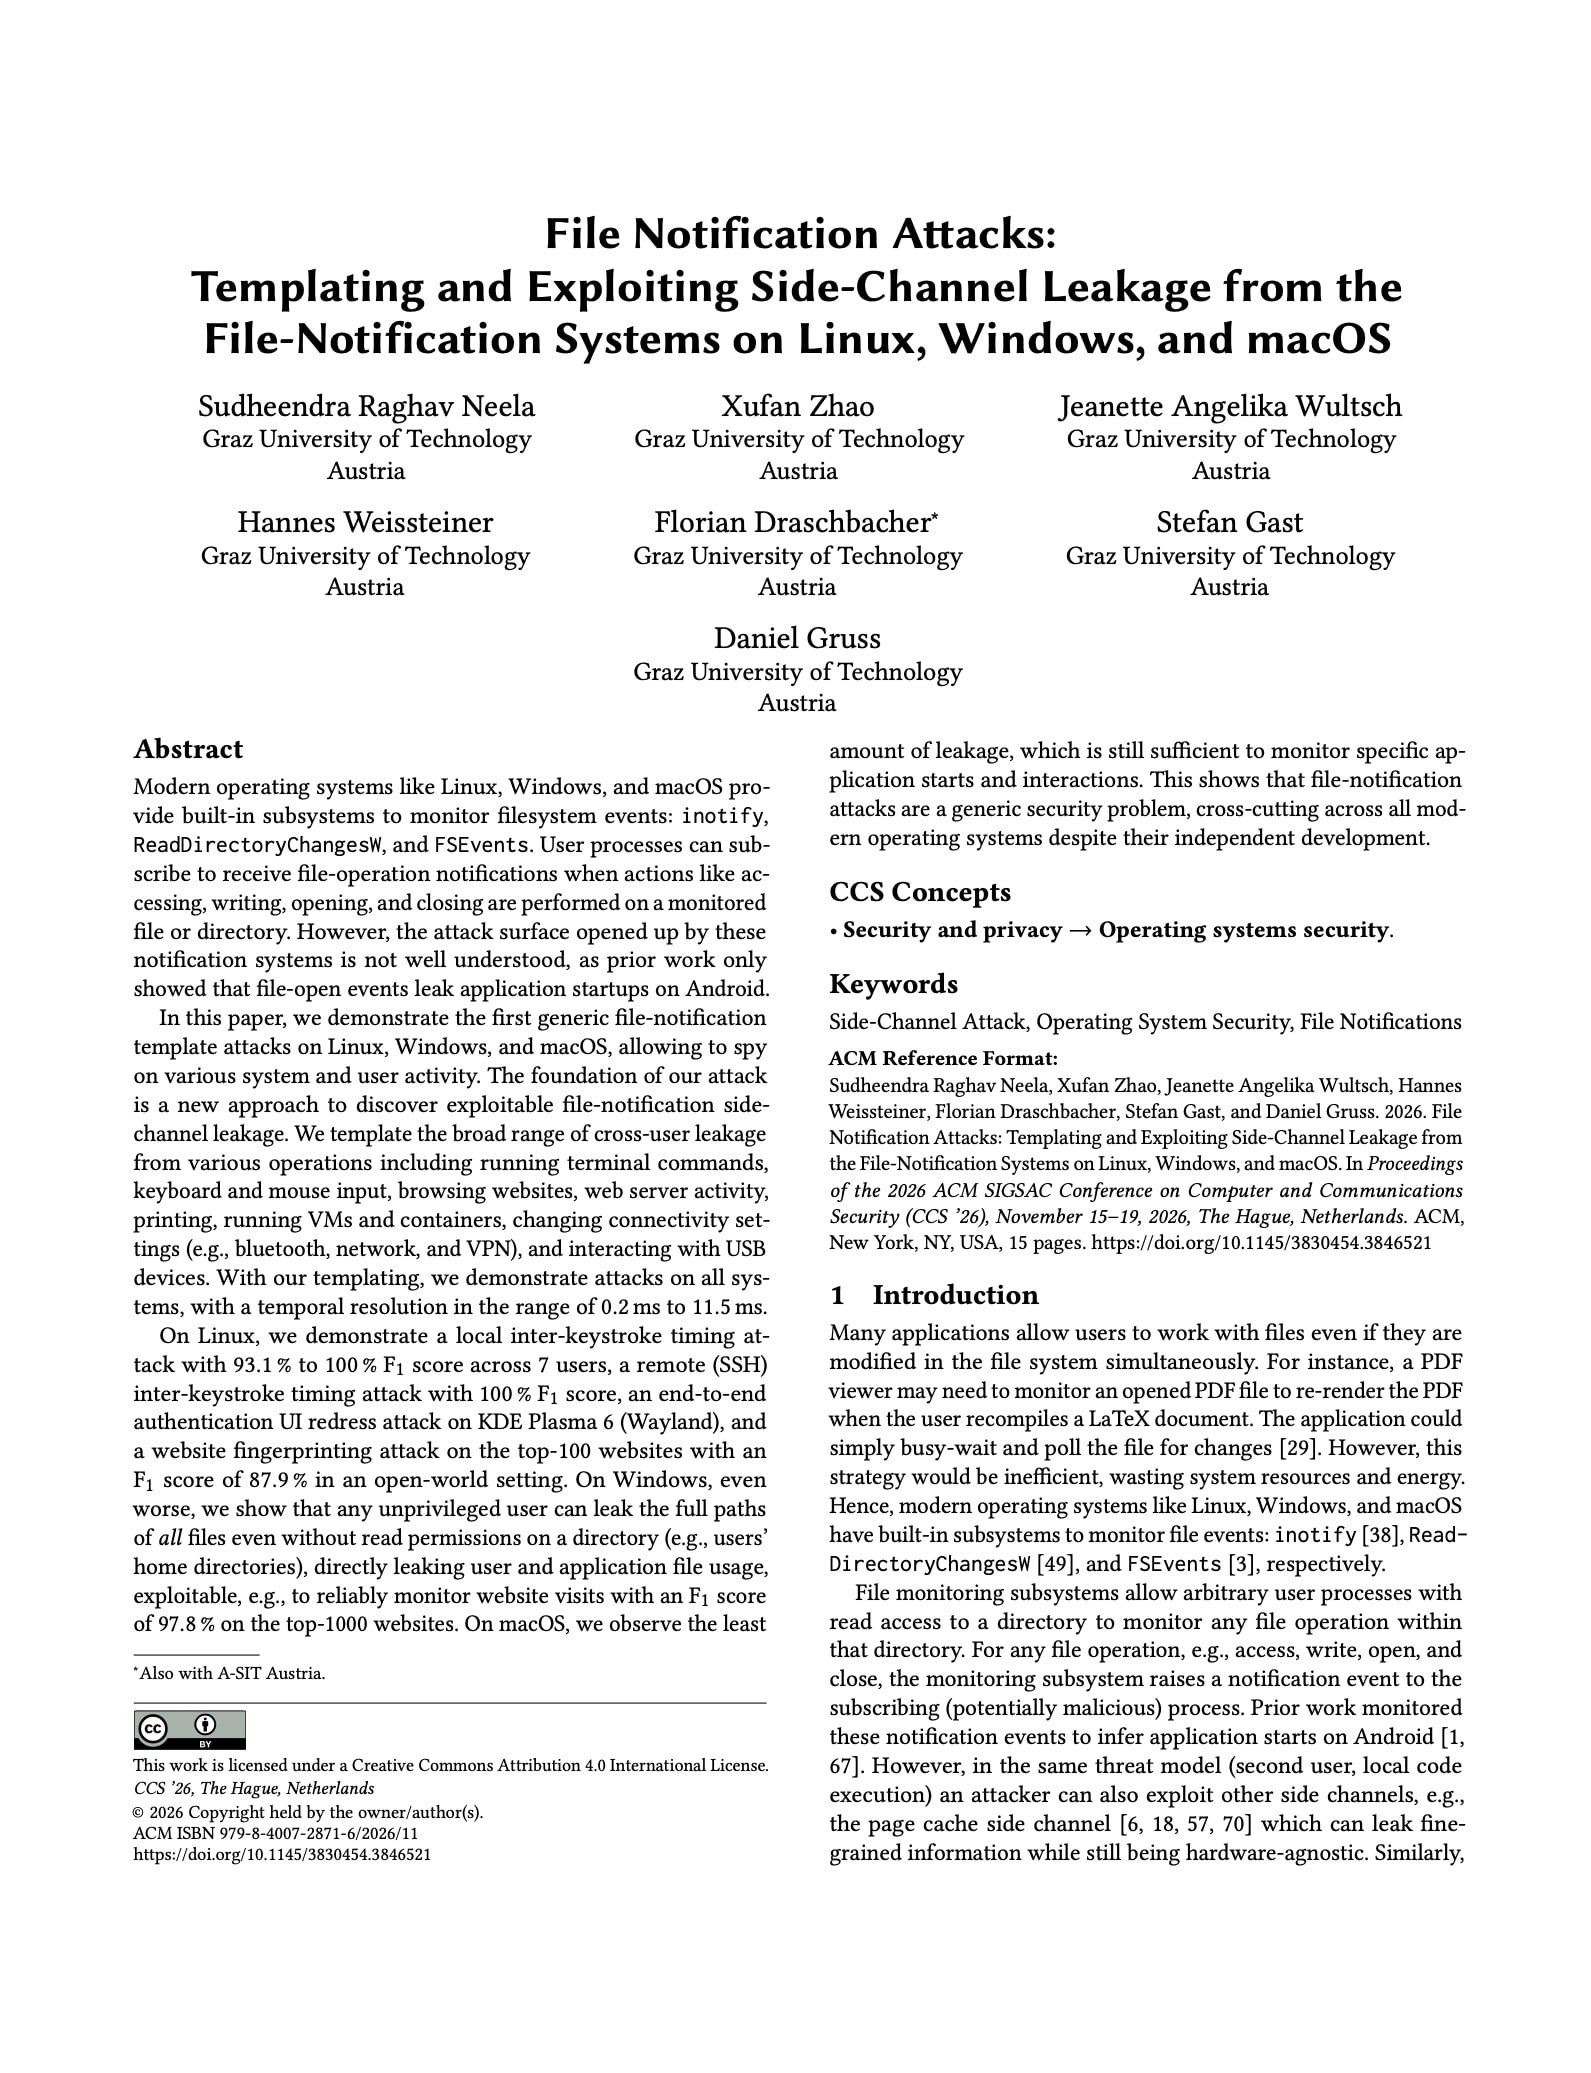
Исследователи из Института информационной безопасности Технического университета Граца показали, что штатные системы уведомлений об изменении файлов сами становятся каналом утечки. Речь об inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и File System Events в macOS. Атакующему достаточно права на чтение файла или каталога, и это делает проблему общей для четырех платформ сразу.
Содержимое файлов при этом остается неизвестным. Наружу уходят только сами события: открытие, изменение, удаление. Как показывают авторы, этого хватает, чтобы восстановить поведение пользователя, приложений и системы. В некоторых случаях наблюдатель узнает и о существовании файлов, о которых раньше не мог даже догадываться.
В Linux наблюдение за читаемым каталогом сообщает о событиях с файлами внутри, даже если напрямую они недоступны. Слежка за /dev/input позволяет замечать каждое нажатие клавиши и анализировать ритм набора, хотя сама нажатая клавиша не раскрывается. Похожая логика работает с /dev/pts: на сервере с SSH один пользователь видит, когда печатает другой.
Отдельный сценарий из работы касается подмены окна аутентификации в KDE Plasma на Wayland. Процесс следит за обращениями к /usr/bin/pkexec и успевает нарисовать фальшивый запрос пароля поверх настоящего. Команда KDE ответила, что защита от перехвата фокуса не задумывалась как механизм безопасности.
На Android FileObserver обходит представление хранилища, которое FUSE создает для каждого приложения. Обычное приложение без разрешений получает события в приватной папке WhatsApp: например, входящее медиа появляется как событие MOVED_TO с именем файла. Имена и время создания выдают тип вложения и складываются во временную шкалу отправок и получений, а разложенные по отдельным папкам Sent файлы показывают, что было отправлено, а что получено.
Windows оказалась самым громким случаем. Слежение за корневым каталогом C: отдает полные пути всех файлов, к которым обращаются в системе, независимо от прав и границ между пользователями. Браузер создает отдельный каталог под каждый сайт с локальным хранилищем, и имя каталога содержит домен. Для Firefox авторы распознают посещение сайтов из топ-1000 с показателем F1 около 97,8 процента. В Microsoft такое поведение назвали недокументированной особенностью, а политика реестра EnforceDirectoryChangeNotificationPermissionCheck, которая это закрывает, по умолчанию выключена.
Меньше всех раскрывает macOS: там уведомления касаются только глобально читаемых файлов, приватные данные не утекают. Проблему в Linux частично закрыли в декабре 2025 года, отключив события доступа и изменения для специальных файлов в /dev (CVE-2025-68788, ядра 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 и 6.18.3). Для KDE, Android и macOS исправлений пока нет, а сами атаки требуют локального противника или скомпрометированного пакета в цепочке поставок. Ответ Microsoft авторы выдвинули на антипремию Pwnies Award 2026 в номинации о худшей реакции производителя; работа принята на ACM CCS 2026, конференция пройдет 15-19 ноября в Гааге.
Справка о правовом статусе в РФ: Деятельность Meta Platforms Inc. по реализации Facebook и Instagram признана экстремистской и запрещена в РФ. Согласно перечню Минюста, соответствующие судебные решения не распространяются на WhatsApp.
Редакторы перевода: Соловьев В., Пеков А.
Источник материала: inoti.fyi ↗